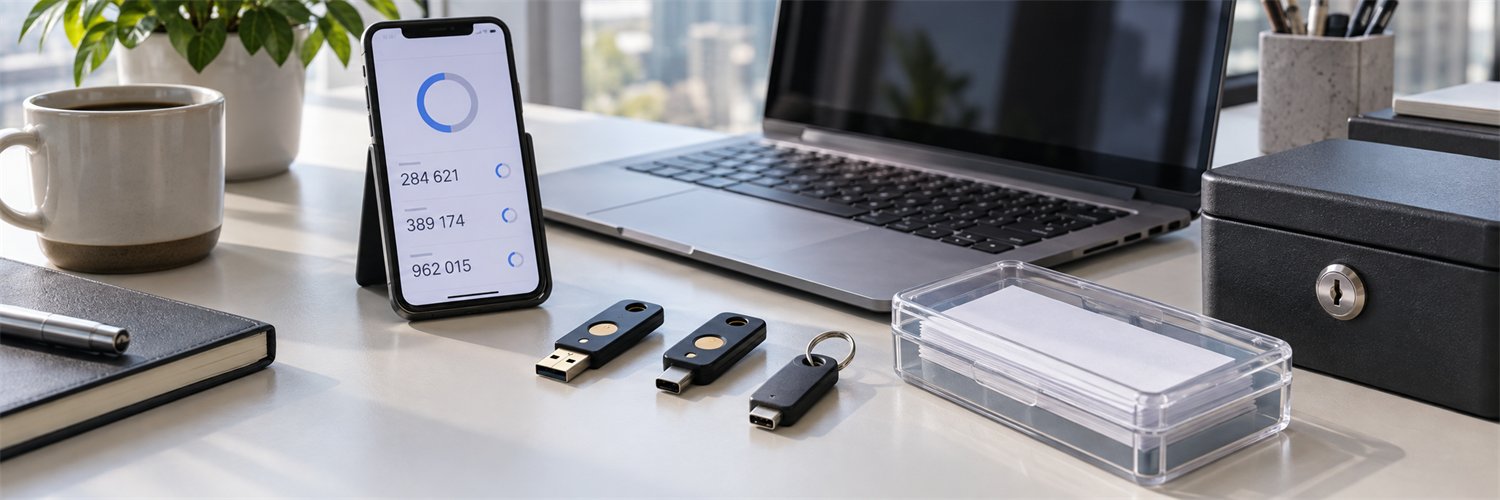
След избора на силен втори фактор идва по-трудната част: да го въведете за хората без хаос и да имате безопасен път обратно при изгубен телефон или ключ.
- ПриоритетАдминистратори първо
- ПилотМалка група потребители
- ВъвежданеЯсни стъпки за всички
- РезервПроверен достъп при загуба
Кои акаунти трябва да бъдат защитени първо
Крайната цел е защита на всички бизнес акаунти. При поетапно въвеждане първи са системите с най-големи права или най-тежки последици при пробив:
- администраторски и управленски акаунти;
- служебна поща и системи за възстановяване на пароли;
- счетоводни, банкови и платежни услуги;
- облачни хранилища, договори и клиентски данни;
- VPN (виртуална частна мрежа за защитен отдалечен достъп) и други входове към вътрешната инфраструктура;
- системи за архивиране, управление на сървъри и киберсигурност.
Отделният административен акаунт не трябва да се използва за ежедневна поща и сърфиране. Той получава само необходимите права и по-силен метод за вход.
Администраторските акаунти са отделна категория
Администраторът може да променя настройки, права и методи за удостоверяване на други хора. Затова компрометирането на такъв акаунт има несравнимо по-голям ефект от загубата на обикновен потребителски профил. Една и съща самоличност не бива да служи едновременно за четене на поща и за управление на цялата среда.
Практичният модел е човекът да има ежедневен акаунт без високи права и отделен административен акаунт, използван само когато е необходим. За втория се избира устойчив на фишинг метод, ограничават се местата и устройствата, от които може да се използва, и се следи всяко важно действие.
Не е добра идея всички администратори да имат всички възможни права „за всеки случай“. Достъпът се разделя според задачите: управление на потребители, поща, устройства, архивиране или сигурност. Така една грешка или превзет профил не дава автоматично контрол върху всичко.
Как да въведем защитата без хаос
Включването за цялата фирма в един ден често води до блокирани служители и импровизирани изключения. По-надеждният подход е поетапен:
- Инвентаризация. Определят се важните системи, администраторите и наличните методи.
- Пилотна група. Настройката се тества с малък брой потребители и реалните им устройства.
- Ясни инструкции. Служителите виждат как изглежда нормалното потвърждение и как се съобщава проблем.
- Поетапно включване. Защитата се активира по групи, като се следят затрудненията и опитите за вход.
- Преглед. Премахват се временните изключения, старите устройства и ненужните резервни методи.
Преди пилотната група трябва да е ясно кои устройства са служебни, дали приложението за потвърждение е разрешено на лични телефони и кой носи отговорност при смяна или загуба на устройство. Ако тези въпроси останат без отговор, техническата настройка бързо се превръща в спор между сигурност, удобство и лична собственост.
Инструкциите трябва да показват не само „къде да натиснете“, а и как изглежда подозрителната заявка. Служителят трябва да знае какво ще види при нормален вход, защо системата иска число, какво никога няма да поиска IT екипът и на кой канал се съобщава инцидент.
Временните изключения се дават с конкретен срок и отговорник. Без краен срок те се превръщат в постоянна слаба точка. След всяка вълна на внедряване се преглеждат блокираните потребители, проблемните приложения и старите протоколи, които може да заобикалят съвременния вход.
Резервният достъп е част от сигурността
- Загубено устройствоПотребителят съобщава по предварително известен канал.
- Проверка на самоличностОтговорният екип използва договорена процедура, не само обаждане.
- Временен достъпС ограничен срок и запис кой го е разрешил.
- Нов методРегистрация, отнемане на стария и преглед на дневниците.
Изгубен телефон, повредено устройство или напуснал администратор не бива да заключват фирмата извън собствените ѝ системи. Възстановяването трябва да е планирано, но не и толкова лесно, че да обезсмисли защитата.
Практичният минимум включва поне двама упълномощени администратори, предварително одобрена процедура за проверка на самоличността и втори надежден метод за критичните роли. Резервните кодове и аварийните акаунти се пазят контролирано, а използването им се преглежда.
Служителят не трябва да заобикаля защитата чрез личен имейл, чужд телефон или споделен код. При смяна на устройство старият метод се премахва, а новият се регистрира по проверена процедура.
Аварийният акаунт не е удобен „заден вход“. Той има силна, отделно съхранена защита, не се използва ежедневно и всяко негово използване предизвиква известие и последващ преглед. Целта му е да помогне при реален отказ на основния механизъм, а не да заобикаля правилата.
Поддръжката трябва да разполага с процедура за проверка на самоличността, която не разчита само на входящо телефонно обаждане. Нападател може да знае името, отдела и служебния номер на жертвата. Възстановяването се одобрява чрез предварително определен канал, второ отговорно лице или друг надежден организационен контрол.
Какво трябва да знае всеки потребител
- Одобрявайте само вход, който лично сте започнали.
- Проверявайте показаното число, услугата и местоположението, когато системата ги показва.
- Не споделяйте еднократни кодове по телефон, чат или имейл.
- Докладвайте непоискани известия и поредица от неуспешни опити за вход.
- Съобщавайте незабавно за изгубено служебно устройство.
Защитата се поддържа, не се отметва
След въвеждането трябва да се наблюдават необичайни входове, новорегистрирани устройства, промени в методите за потвърждение и многократни отказани заявки. Периодично се премахват телефони на напуснали служители, стари резервни адреси и временни изключения.
Полезните сигнали включват вход от нова държава, невъзможно бърза смяна на местоположението, регистрация на нов метод непосредствено след подозрителен вход, масово изтегляне на файлове и създаване на правила за пренасочване на поща. Нито един сигнал сам по себе си не доказва атака, но комбинацията им изисква бърза проверка.
При потвърдено съмнение активните сесии се прекратяват, паролата се сменя, непознатите методи се премахват и се проверяват последните действия на акаунта. В пощата се търсят правила за пренасочване и изтрити съобщения, а в облачните услуги – споделени връзки, нови приложения и необичайни изтегляния.
Прегледът не трябва да чака инцидент. На определен период се сравняват активните служители с регистрираните акаунти и устройства. При напускане достъпът се прекратява като част от самия процес, а не когато някой си спомни седмици по-късно.
Многофакторната защита не замества актуалните устройства, филтрирането на пощата, ограничените административни права и надеждния бекъп. Тя е един от основните слоеве, които не позволяват една открадната парола да се превърне автоматично в пълен достъп до бизнеса.
Чести грешки при внедряването
- Защитена е само пощата. Нападателят избира останалия портал, отдалечения достъп или системата за архивиране, които още приемат само парола.
- Всички разчитат на един телефон. При загуба или повреда няма проверен резервен метод и започват опасни импровизации.
- Администраторите използват най-удобния, а не най-силния метод. Така най-ценните акаунти остават с най-голям риск.
- Няма обучение. Потребителите одобряват непоискани заявки или споделят код с човек, представил се за поддръжка.
- Временните изключения остават завинаги. Старите приложения и акаунти се превръщат в обходен път около новата защита.
- Не се следят промените в методите. Незабелязано добавено устройство може да даде траен достъп дори след смяна на паролата.
Как да изберем реалистичен модел за фирмата
Няма еднаква конфигурация за всяка организация. Малък офис с управлявани лаптопи, производствена фирма със споделени работни места и екип, който работи изцяло дистанционно, имат различни ограничения. Общият принцип е методът да бъде достатъчно силен за риска и достатъчно управляем, за да не бъде заобикалян.
За масовите потребители приложението с проверка на число може да бъде практична начална стъпка. За администратори, финанси и достъп до чувствителни данни целта трябва да е ключ за достъп, хардуерен ключ или друг устойчив на фишинг метод. За служебни лаптопи добре управляваното локално удостоверяване с биометрия и персонален код може да съчетае удобство и сигурност.
Правилният проект не завършва с активиране на настройката. Той включва кой регистрира методите, как се сменят устройствата, как се възстановява достъпът, какво се наблюдава и кой взема решение при инцидент. Именно тези процеси превръщат технологията в работеща защита.
Практичен минимум за малка и средна фирма
- Включете допълнително потвърждение за всички служебни акаунти.
- Изберете устойчив на фишинг метод за администраторите и финансовите системи.
- Когато такъв метод още не е възможен, използвайте приложение с проверка на число.
- Не оставяйте критичен външен портал защитен само с парола.
- Подгответе процедура за изгубено устройство и аварийно възстановяване.
- Преглеждайте редовно регистрираните методи, устройствата и изключенията.
Добрата многофакторна защита не се измерва с броя известия, а с това дали правилният човек може да влезе лесно, а чуждият – не.