Фишингът е бизнес риск, а не само технически проблем. Един успешно подведен потребител може да даде достъп до поща, фактури, банкови инструкции, клиентски данни или вътрешни документи. Затова защитата не трябва да се свежда до съвета „внимавайте какво отваряте“.
Съвременните атаки имитират доставчици, партньори и страници за вход в облачни услуги. Често нямат правописни грешки, използват реални компрометирани пощенски кутии и разчитат на спешност: плащане, доставка, изтекла парола или необичайна инструкция от управител.
Как изглежда съвременната атака
- Убедително писмоИмитира клиент, колега или доставчик.
- Фалшива страницаИска парола, код или одобрение.
- Достъп до акаунтНападателят чете поща и търси доверени разговори.
- ЗагубаМоже да последва измамно плащане или изтичане на данни.
- ПаузаНе отваряйте прибързано
- ПроверкаСвържете се по друг канал
- СигналУведомете IT екипа
- РеакцияАко сте кликнали, кажете веднага
Целта обикновено е една от четири: отваряне на файл, натискане на линк, въвеждане на парола във фалшива страница или потвърждение на плащане. Понякога нападателят не търси незабавна щета, а тих достъп до кореспонденцията, докато се появи възможност за измамна промяна на банкова сметка.
Първи слой: удостоверяване на домейна
Тези настройки намаляват подправянето на домейна, но не заменят проверката на съмнителна заявка.
Има три широко използвани механизма, които помагат на получаващите пощенски системи да проверят дали писмото наистина е изпратено от фирмата, която твърди, че стои зад него. SPF (правило, което посочва кои сървъри имат право да изпращат поща от даден домейн), DKIM (цифров подпис, който показва, че писмото не е било променено по пътя) и DMARC (правило за обработване на съобщения, които не преминават тези проверки).
Тези защити не спират всяка измама: нападателят може да използва друг, на пръв поглед нормален домейн. Те обаче намаляват злоупотребата с името на фирмата и правят легитимната кореспонденция по-разпознаваема. Настройването им е работа за техническия екип или пощенския доставчик, но за бизнеса ползата е ясна: по-малък риск някой да изпраща писма от ваше име.
Втори слой: филтриране и защита на пощата
Дори коректно удостоверена поща може да бъде злонамерена. Затова пощенската платформа трябва да проверява линкове, прикачени файлове, новорегистрирани домейни, имитация на податели и необичайно външно препращане.
В Microsoft 365 това означава да се преглеждат защитите срещу фишинг, нежелана поща и зловредни файлове, както и защитата срещу имитиране на ключови служители и партньорски домейни. Филтърът не е настройка „сложи и забрави“: нужен е периодичен преглед на писмата, които са били задържани по погрешка, и ясни правила за доверени податели.
Трети слой: сигурен вход в акаунтите
Многофакторното удостоверяване (MFA) добавя втора проверка при вход, например приложение на телефона, ключ за сигурност или биометрично потвърждение. То е задължително за работните акаунти, но различните му варианти не дават еднаква защита.
Код, който потребителят може да препише във фалшива страница, също може да бъде прихванат. По-сигурният вариант е ключ за вход по стандартите FIDO2 / WebAuthn (начин за вход с криптографски ключ вместо преписван код) - физически ключ или ключ, съхранен в устройството. Той е криптографски свързан с истинския адрес на сайта и не работи на имитация на този адрес.
За администратори, финанси и техническия екип е разумно да се използва хардуерен ключ или ключ за вход, обвързан с конкретно устройство. За останалите служители ключ за вход или приложение за удостоверяване е по-добър избор от текстов код по SMS (кратко текстово съобщение). Потвърждението с число в приложение е добра междинна мярка, но не е равностойно на FIDO2.
Четвърти слой: човешки процес и втори канал
Служителите не са длъжни да разпознават всяка атака. Трябва да знаят кога да спрат и как да проверят. За 20 секунди могат да се проверят реалният адрес на подателя, домейнът на линка, неочакваните прикачени файлове, спешният тон, искането за парола или промяна в платежна информация.
Най-важното правило е просто: при съмнение проверката става през втори канал, а не с отговор на същия имейл. Обаждане на известен номер, съобщение в Teams или проверка във вътрешната система за поръчки, клиенти или счетоводство е по-надеждна от бутон „Отговори“.
Финансовият процес спира измамните плащания
Измамата чрез компрометирана бизнес кореспонденция (BEC) често не завършва с криптиране на файлове, а с измамно плащане. Нападателят наблюдава кореспонденцията и изчаква подходящ момент да изпрати правдоподобна инструкция. Промяна на IBAN (международния номер на банкова сметка), нов доставчик или необичайна авансова фактура не трябва да се одобряват само по имейл.
- Промяната на банкова сметка се потвърждава по познат телефонен номер от договор или вътрешна система.
- За нов доставчик и необичайна сума има втори одобряващ.
- Одобрението се записва в система, а не остава само като устно потвърждение.
- За първи превод към нов контрагент има лимит или допълнителна проверка.
Когато все пак се случи: план за реакция
- СигналУведомете IT екипа веднага, без да изтривате писмото.
- ОграничаванеПрекратете активните сесии и блокирайте рисковия достъп.
- ПроверкаПрегледайте правила в пощата, входове и евентуални плащания.
- ВъзстановяванеСменете данните за вход и информирайте засегнатите хора.
Ако служител е въвел парола във фалшива страница, времето е критично. Нужни са смяна на паролата, прекъсване на активните сесии, проверка за непознати методи за вход, правила за пренасочване и скриване на поща, делегирания и дадени разрешения на външни приложения.
Следва преглед на изпратените писма и предупреждение към засегнатите партньори. При отворен файл се проверява и работната станция. Добре описаният план превръща хаотичните действия в последователни стъпки.
Практичен минимум за следващите 30 дни
- Включете многофакторно удостоверяване за всички акаунти и използвайте ключ за сигурност за администратори, финанси и техническия екип.
- Настройте защита на фирмения домейн, така че получателите да могат да разпознават легитимната ви поща.
- Прегледайте филтрите за фишинг, спам и зловредни файлове; добавете защита срещу имперсонация.
- Забранете автоматичното препращане на поща към външни адреси без бизнес причина.
- Напишете едностранична процедура за съмнителен имейл и за промяна на банкови данни.
- Правете кратки, редовни обучения с реални примери вместо една годишна презентация.
Фишингът няма да изчезне. Целта е успешната атака да бъде трудна, скъпа за нападателя и бърза за откриване при вас.
Как изглежда една типична атака
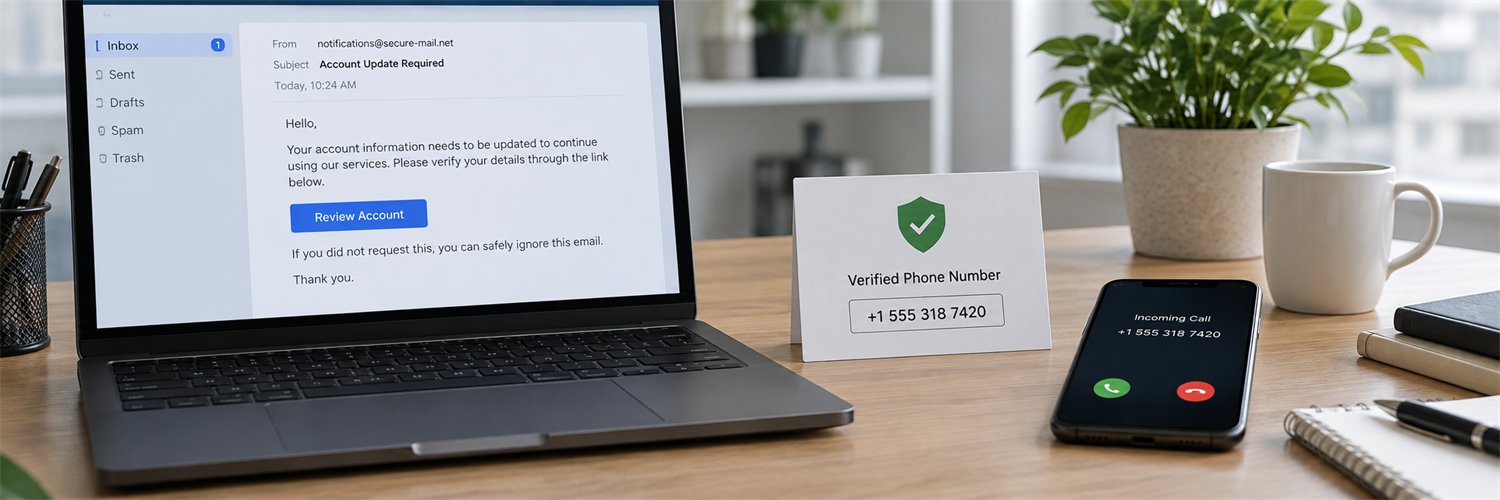
Счетоводител получава съобщение, което прилича на имейл от познат доставчик: фактурата е „поправена“, а плащането е спешно. Името на подателя изглежда правилно, но адресът е с една променена буква. Прикаченият файл иска вход в служебния акаунт. Тук най-важната стъпка е пауза. Не отваряйте връзката и не отговаряйте на същото писмо, защото така оставате в канала, който нападателят контролира.
Позвънете на доставчика на вече известен номер или отворете системата му от запазен адрес. Ако става дума за промяна на банкова сметка, тя трябва да се потвърди от втори човек във фирмата и по отделен канал. Това правило е по-важно от способността да разпознаете всички визуални грешки в едно писмо: добре направеният фишинг често няма правописни грешки.
Какво да правите след клик
Служителят трябва да съобщи веднага, без страх от обвинение. Времето е решаващо: IT екипът може да прекрати активните сесии, да смени паролата, да провери правилата за препращане на поща и да потърси необичайни входове. Ако е въведена парола, смяната само на едно устройство може да не е достатъчна. Ако е одобрено неочаквано MFA известие, това също се съобщава, дори на пръв поглед нищо да не се е случило.
След инцидента не е полезно да се търси виновен. По-важно е да се провери защо съобщението е стигнало до човека, имало ли е ясен начин за сигнал, дали правата на засегнатия акаунт са били прекалено широки и дали има засегнати клиенти. Краткият разбор превръща грешката в подобрение на процеса.
За малък екип добрият минимум е прост: един адрес или бутон за докладване, втори канал за финансови промени, силна защита на акаунтите и кратки упражнения с реалистични примери. Упражненията трябва да учат хората кога да спрат и да попитат, а не да ги наказват за това, че са задали въпрос.